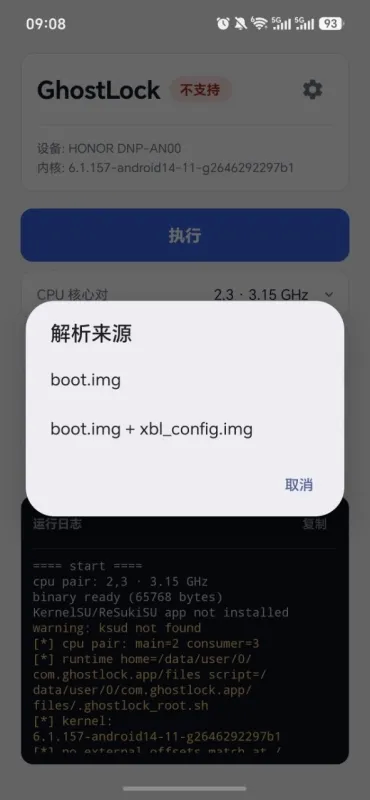
GhostLock是一款面向玩机用户的安卓临时Root工具,借助Linux内核漏洞CVE-2026-43499实现提权。它利用rtmutex子系统中的“释放后使用”漏洞,在受影响设备上通过软件方式取得临时Root权限,无需解锁Bootloader、无需刷机,也不会清除用户数据。提权成功后,应用会在内核中加载KernelSU模块,从而建立临时Root环境。该工具提供Shizuku调用与ADB脚本等多种执行方式,并内置运行日志,便于查看执行过程。此权限属于“软Root”,重启后自动失效,适合具备一定系统调试经验的用户在测试环境中使用。
1、临时 Root 提权:在适配设备上通过内核漏洞获取临时 Root 权限,无需解锁 Bootloader 或刷机。
2、KernelSU 模块注入:提权成功后自动加载 KernelSU 内核模块,为后续权限与模块管理提供基础环境。
3、临时 Root Shell 环境:提权后可获得临时高权限 Shell,便于执行需要 Root 权限的系统级操作。
4、运行状态记录:内置日志面板,记录提权关键步骤与执行结果,方便排查异常与回溯操作过程。
5、多方式执行支持:提供 Shizuku 调用的 APK 版本,以及 ADB 命令行脚本方案,满足不同使用习惯。
1、不触发 Knox 熔断:全程不修改系统分区,不会清除数据,也不会触发三星 Knox 熔断机制。
2、Samsung 功能保留:提权后 Samsung Pay、安全文件夹等依赖 Knox 的功能仍可正常使用。
3、重启自动还原:提权为临时权限,设备重启后所有变更自动清除,系统恢复原始状态。
4、技术原理公开透明:基于公开漏洞 CVE-2026-43499 实现,代码与技术细节在 GitHub 公开,由社区推动维护。
5、日志追踪更清晰:可视化运行日志完整记录提权流程,出错时可复制日志进行定位与分析。
1、严格适配机制:漏洞利用依赖特定内核版本与厂商编译优化,仅部分设备可用,不支持机型会直接提示。
2、深度整合 KernelSU:提权后天然衔接 KernelSU 管理器,可继续管理 Root 权限、加载模块与配置规则。
3、多种运行形态:既有 Shizuku 一键 APK,也有 ADB 脚本方案,用户可根据设备环境选择合适方式。
4、研究用途定位:属于高风险系统级工具,开发者声明仅供安全研究与测试,使用者需自行承担相关风险。
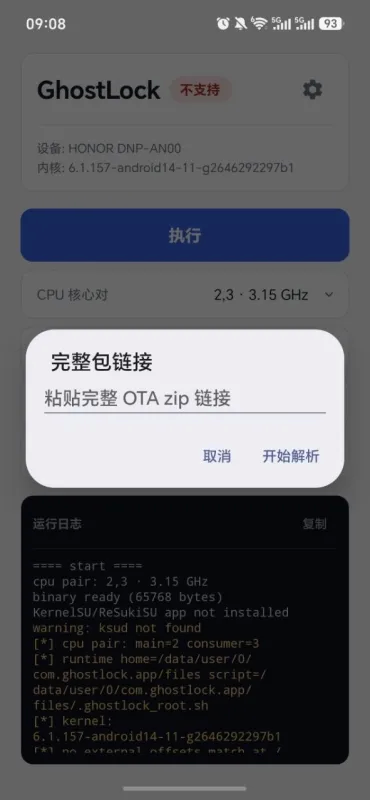
1.打开软件,点击右上角的齿轮图标,下方出现功能;
2.点击【解析完整包链接】,页面出现弹窗;
3.在其中粘贴完整OTA zip链接,点击【开始解析】;
4.即可得到解析来源的结果。
v1.2版本
修复已知问题
提高用户体验
当前版本
1.2更新日期
2026-11-16 10:24:53应用大小
2 MB语言
中文
藏宝阁
手游辅助 | 2026-11-17
藏宝阁是网易官方游戏交易平台,围绕梦幻西游、大话西游、天下3、阴阳师、天谕手游、一梦江湖、率土之滨等游戏,提供账号、角色、装备、道具、游戏币等交易服务。平台通过数据转移与多重安全保障,帮助玩家安全买卖,并覆盖第五人格、明日之后等热门端游、手游,支持账号上架、即时发货、游戏内安全取出与实时消息通知,让交易更省心。
狂野风暴赛车
手游辅助 | 2026-11-17
狂野风暴赛车把竞速和策略融为一体,是一款主打手机端的赛车作品。它以高速驾驶为最大卖点,同时配备车辆收集与改装玩法,让玩家可以逐步解锁并操控多款外形炫酷的豪车。游戏操作并不复杂,直观的触控方式就能带来风驰电掣的驾驶感受,而真正的深度来自精心布置的混乱关卡与道具机制。面对复杂多变的赛道,玩家要一边突破挑战,一边灵活使用沿途获得的加速、护盾、干扰等道具,进而形成自己的通关思路。喜欢纯粹速度的人能感受到激情,偏爱研究装备搭配与战术应对的人也能找到乐趣。整体节奏紧凑刺激,驾驶手感顺滑,适合喜爱竞速与轻度策略的玩家尝试。
tyranor next 最新版
手游辅助 | 2026-11-16
Tyranor Next 是一款运行在安卓设备上的多引擎视觉小说模拟器,在原版 Tyranor 基础上完成升级与优化,集成 Kirikiri、ONScripter、Tyrano、Artemis、Siglus、RealLive 等多套经典运行引擎,可覆盖常见 AVG、Galgame 与视觉小说作品。它支持添加外置引擎模块,进一步扩展可运行游戏类型;导入本地游戏资源后,可自动识别文件特征并匹配合适引擎,减少手动配置步骤。界面提供游戏库管理、封面展示、存档备份与参数调节等功能,帮助玩家更便捷地在安卓设备上体验各类视觉小说作品。
萧炎丹
手游辅助 | 2026-11-16
萧炎丹依托安卓无障碍服务运行,无需ROOT权限,不破坏手机安全机制,也不影响游戏客户端正常运行。它支持多套脚本配置分开保存,并按不同场景一键切换;配置数据仅存本地,无需额外账号登录,没有账号泄露风险。修仙类玩家可直接下载体验,告别每日重复操作。
掌上魔域
手游辅助 | 2026-11-14
掌上登录器最新版是面向魔域玩家推出的手游辅助工具,集成扫码登录功能,并提供最新游戏资讯。用户能够在线查看道具属性、调整画质、查询物资仓库等,操作便捷且富有趣味,感兴趣的用户可以下载体验。
我的世界fmp helper软件
手游辅助 | 2026-11-14
fmp helper加载器支持用户自行添加mod并进行编辑,同时集成了插件管理、皮肤管理、地图管理等多种功能,内置插件中心方便按需下载和使用喜欢的插件资源。